1. 피싱사이트 주소
모르는 번호로 법원 등기가 도착했다고 연락이 왔다.
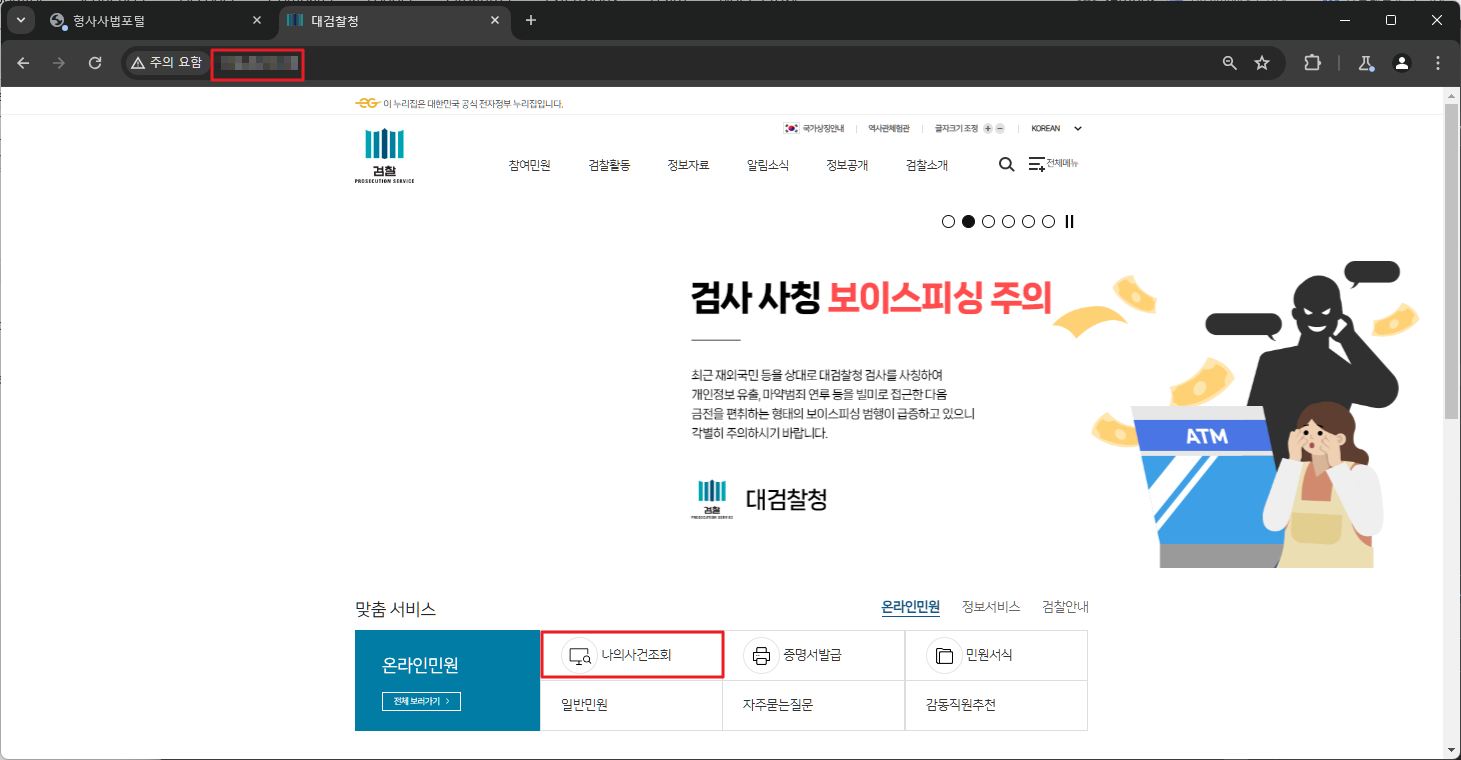
핸드폰이나 PC로 보셔야 된다고 IP를 알려준다. (도메인도 아니고 벌써부터 수상함...)
[IP: 114.26.19.18]
해당 IP로 접근하면 하단의 이미지처럼 검찰청 메인페이지처럼 생긴 페이지가 등장한다.
얼마나 유사한지 확인하기 위해 대검찰청 페이지에도 직접 접근해 보았는데...
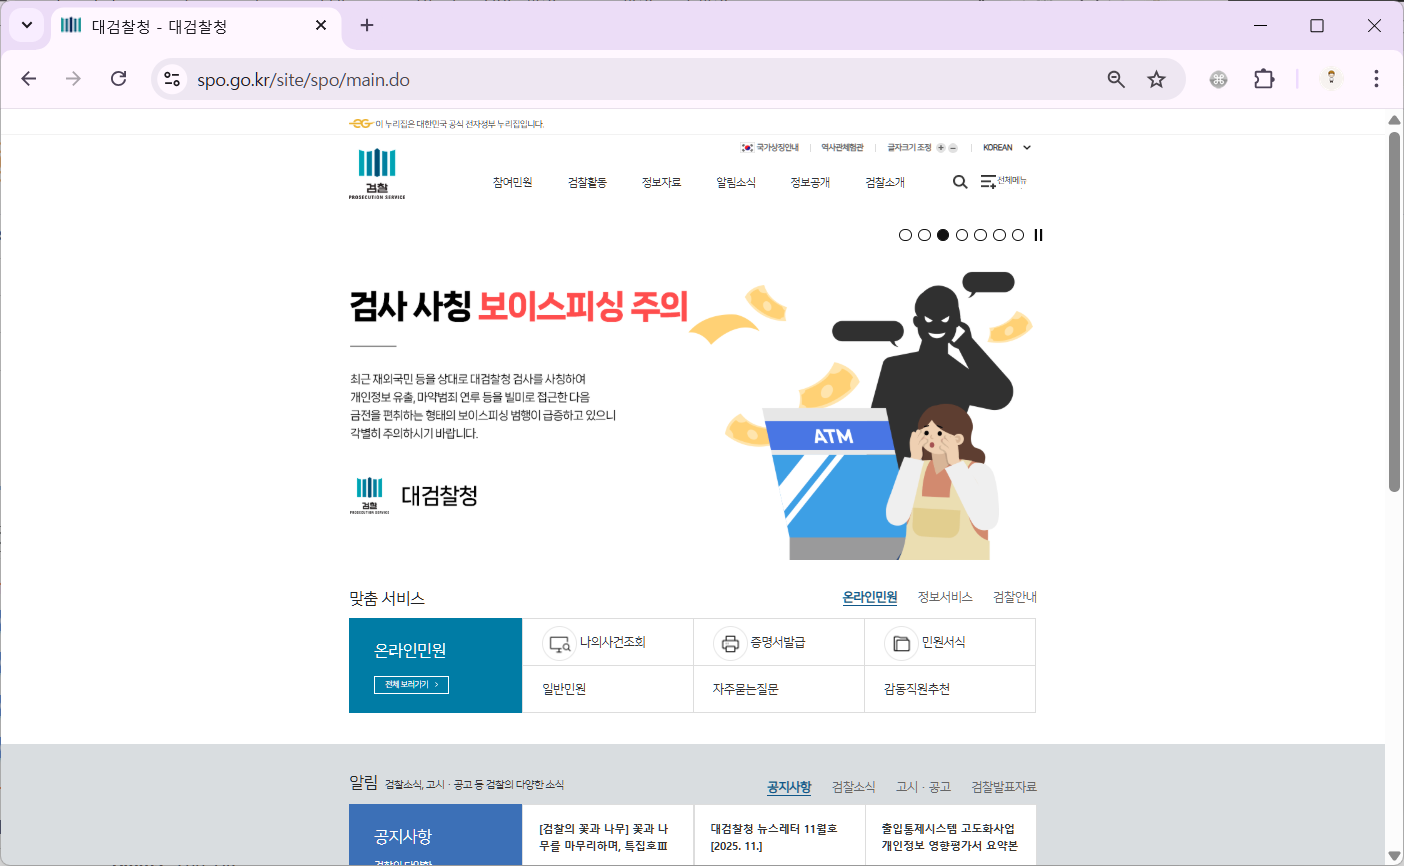
얼핏 봐서는 거의 복사 붙여 넣기 수준으로 똑같이 만든 것 같다.
2. 분석
OSINT 사이트 중 Censys를 활용하여 해당 서버가 어디 있는지도 확인해 보았다.

대만에 해당 웹 서버가 있는 것으로 확인됐고 현재 open 된 서비스 포트도 확인할 수 있다.
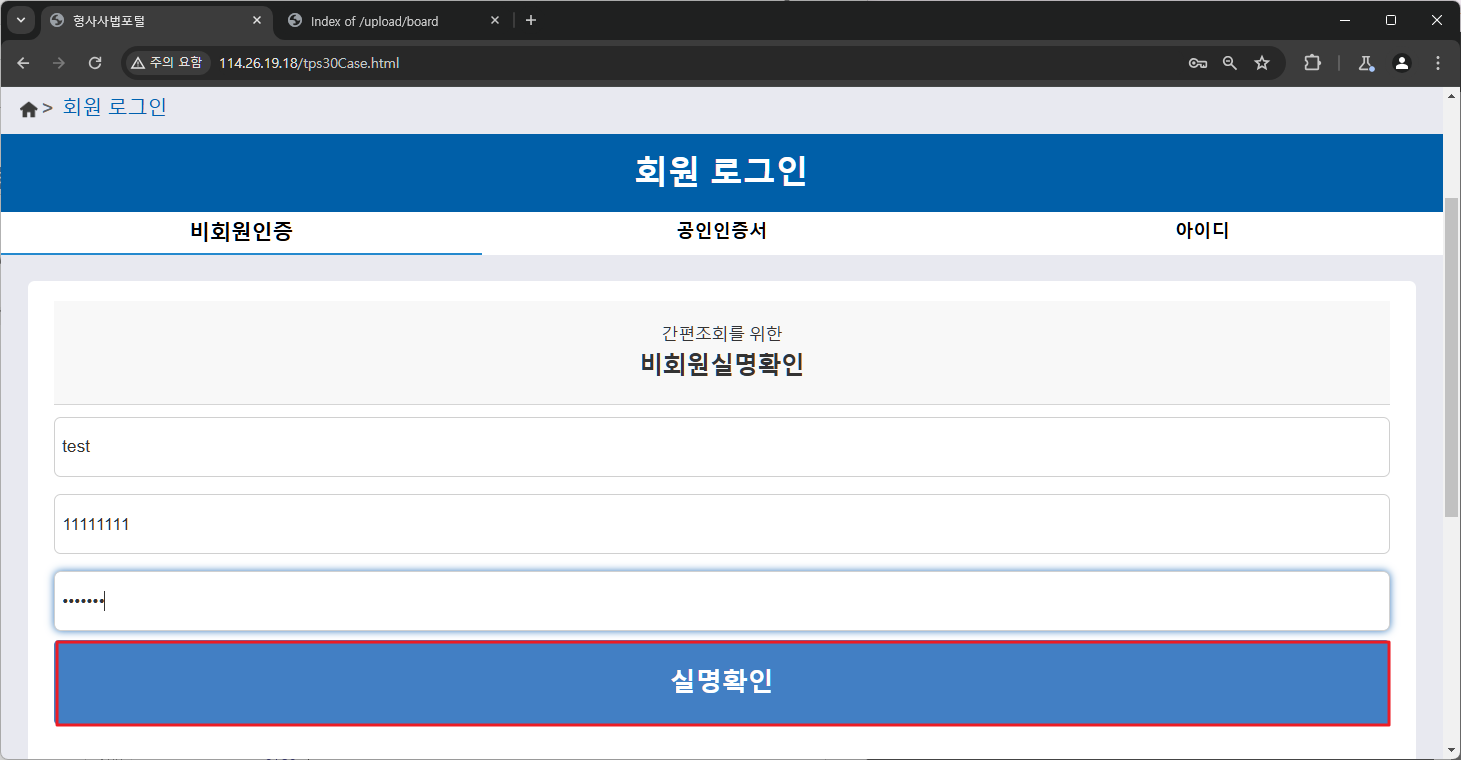
이제 피싱 연락 오신 분께서 하라는 대로 나의 사건조회 페이지로 접근했다.
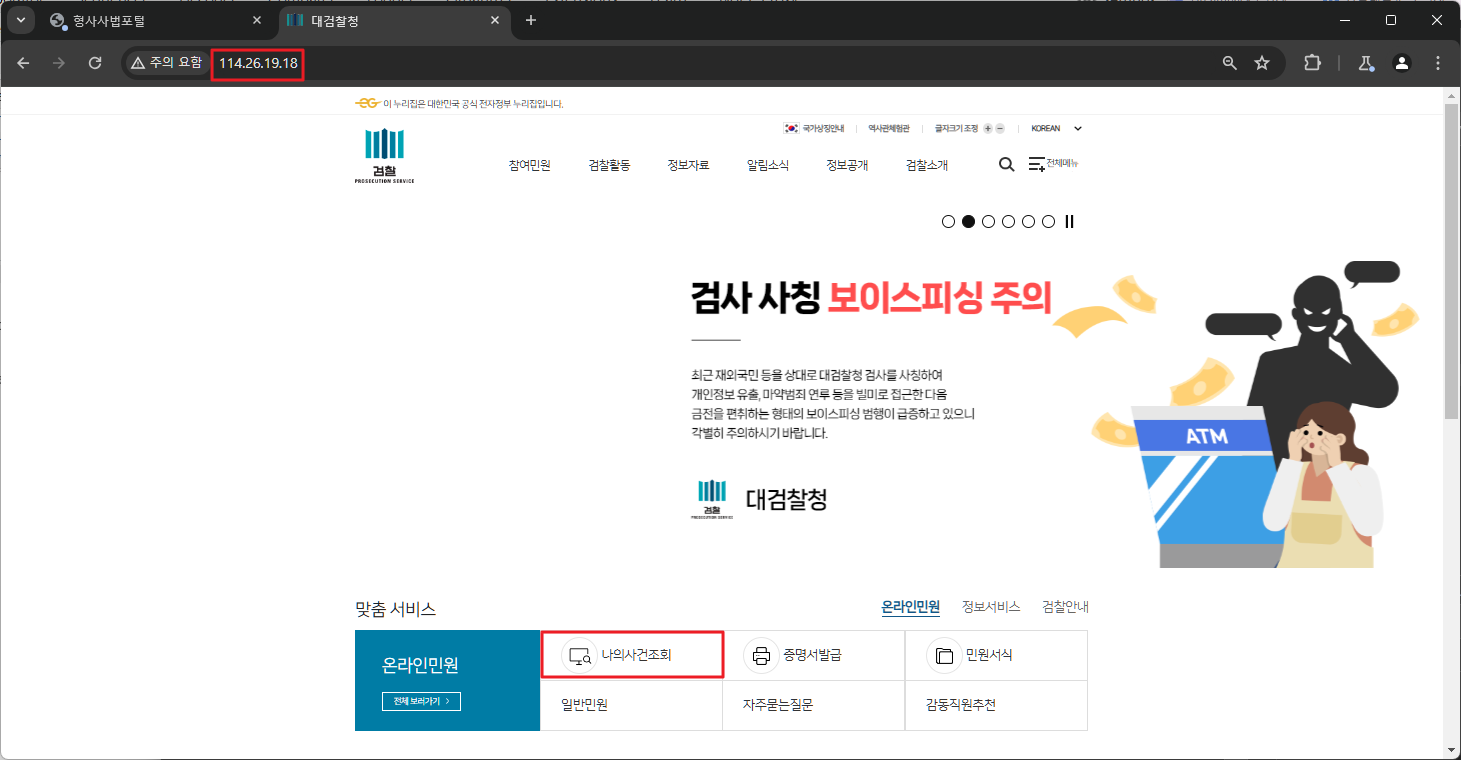
해당 페이지로 접근하면 내 이름과 주민등록번호를 입력하도록 제작했고
해당 정보를 바탕으로 실명확인을 클릭하면 다음 페이지로 넘어가도록 되어있었다.
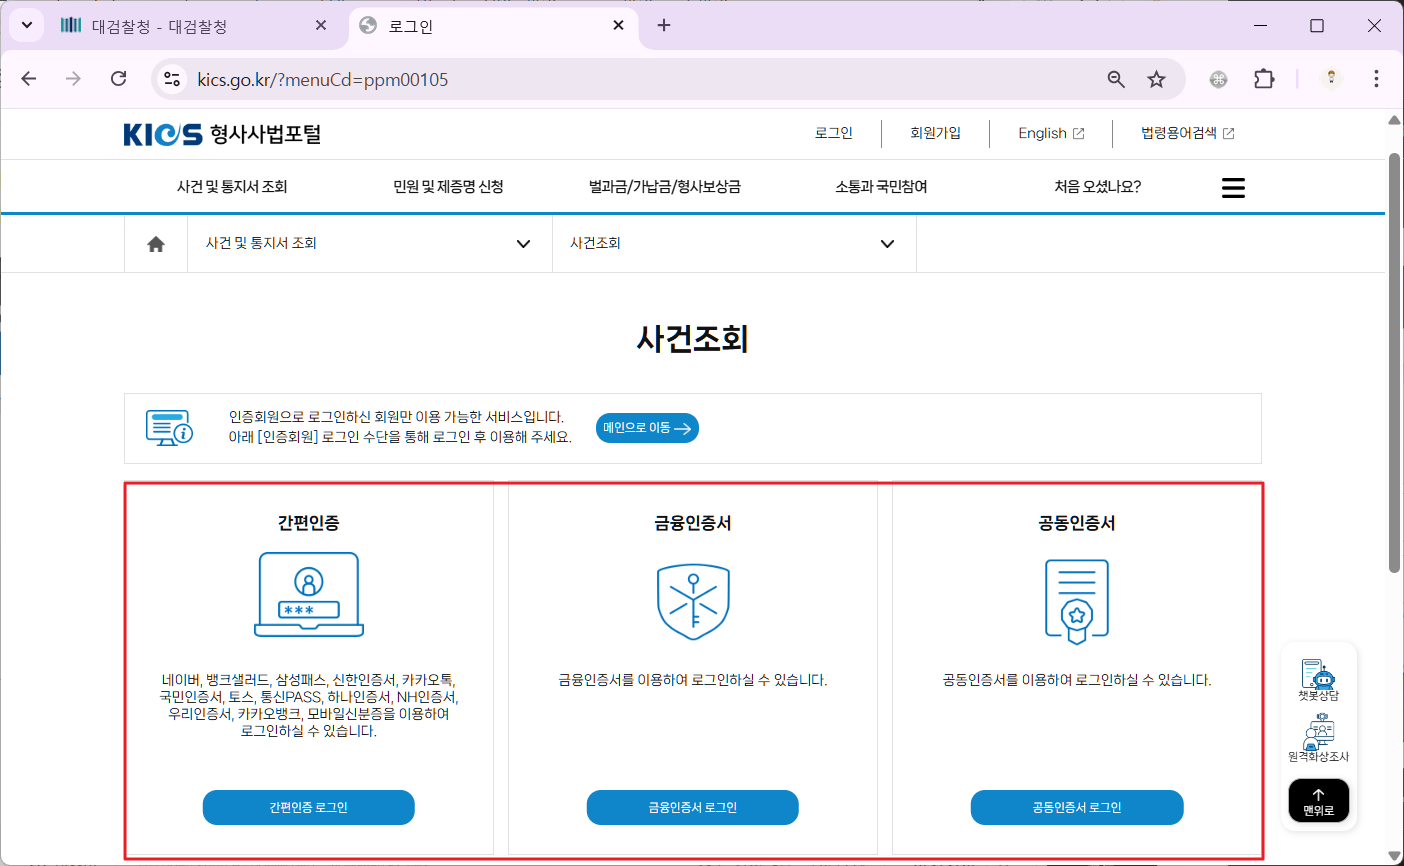
실제 대검찰청 페이지 내에 사건조회는 다음과 같이 인증서 기반으로 실명확인을 진행한다.
(어떤 서비스든 항상 본인의 이름, 주민등록번호부터 입력하라고 한다면 의심부터 해봐야...)
실제 이름 대신 무작위로 임의의 이름과 임의의 번호를 입력해서 제출했는데
자꾸 주민등록을 정확히 입력하라는 alert 창이 반환되었다.
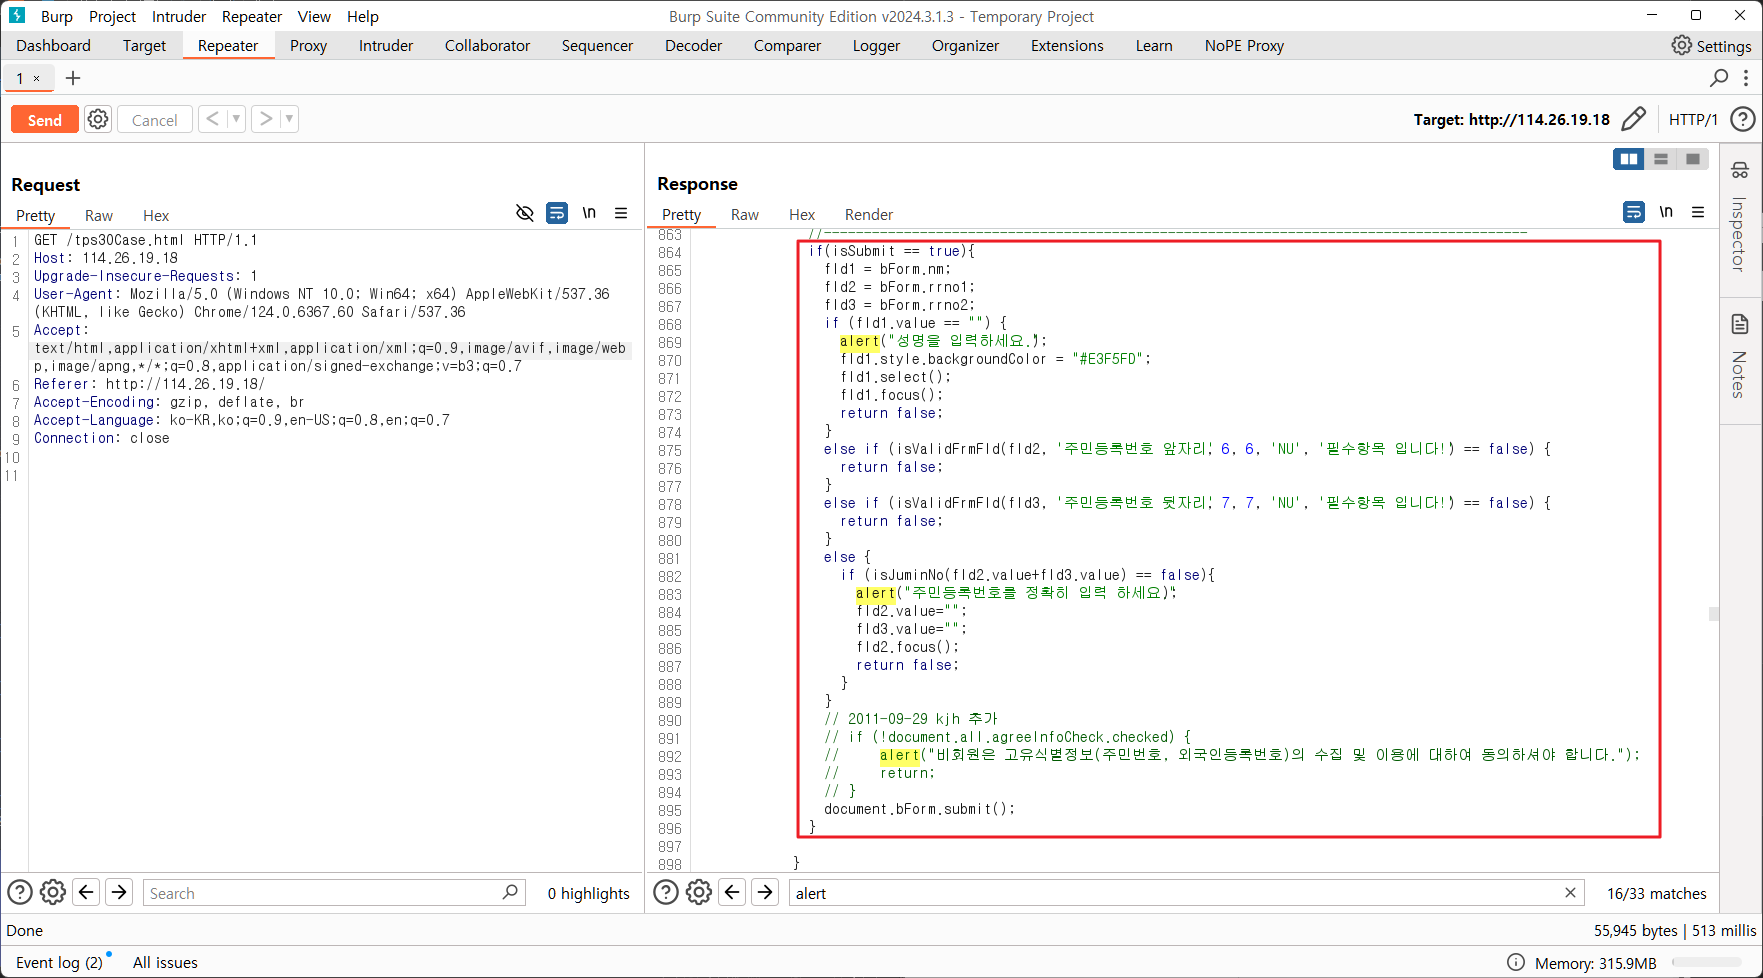
burp suite로 실명인증 패킷을 확인하여 해당 로직을 우회하고
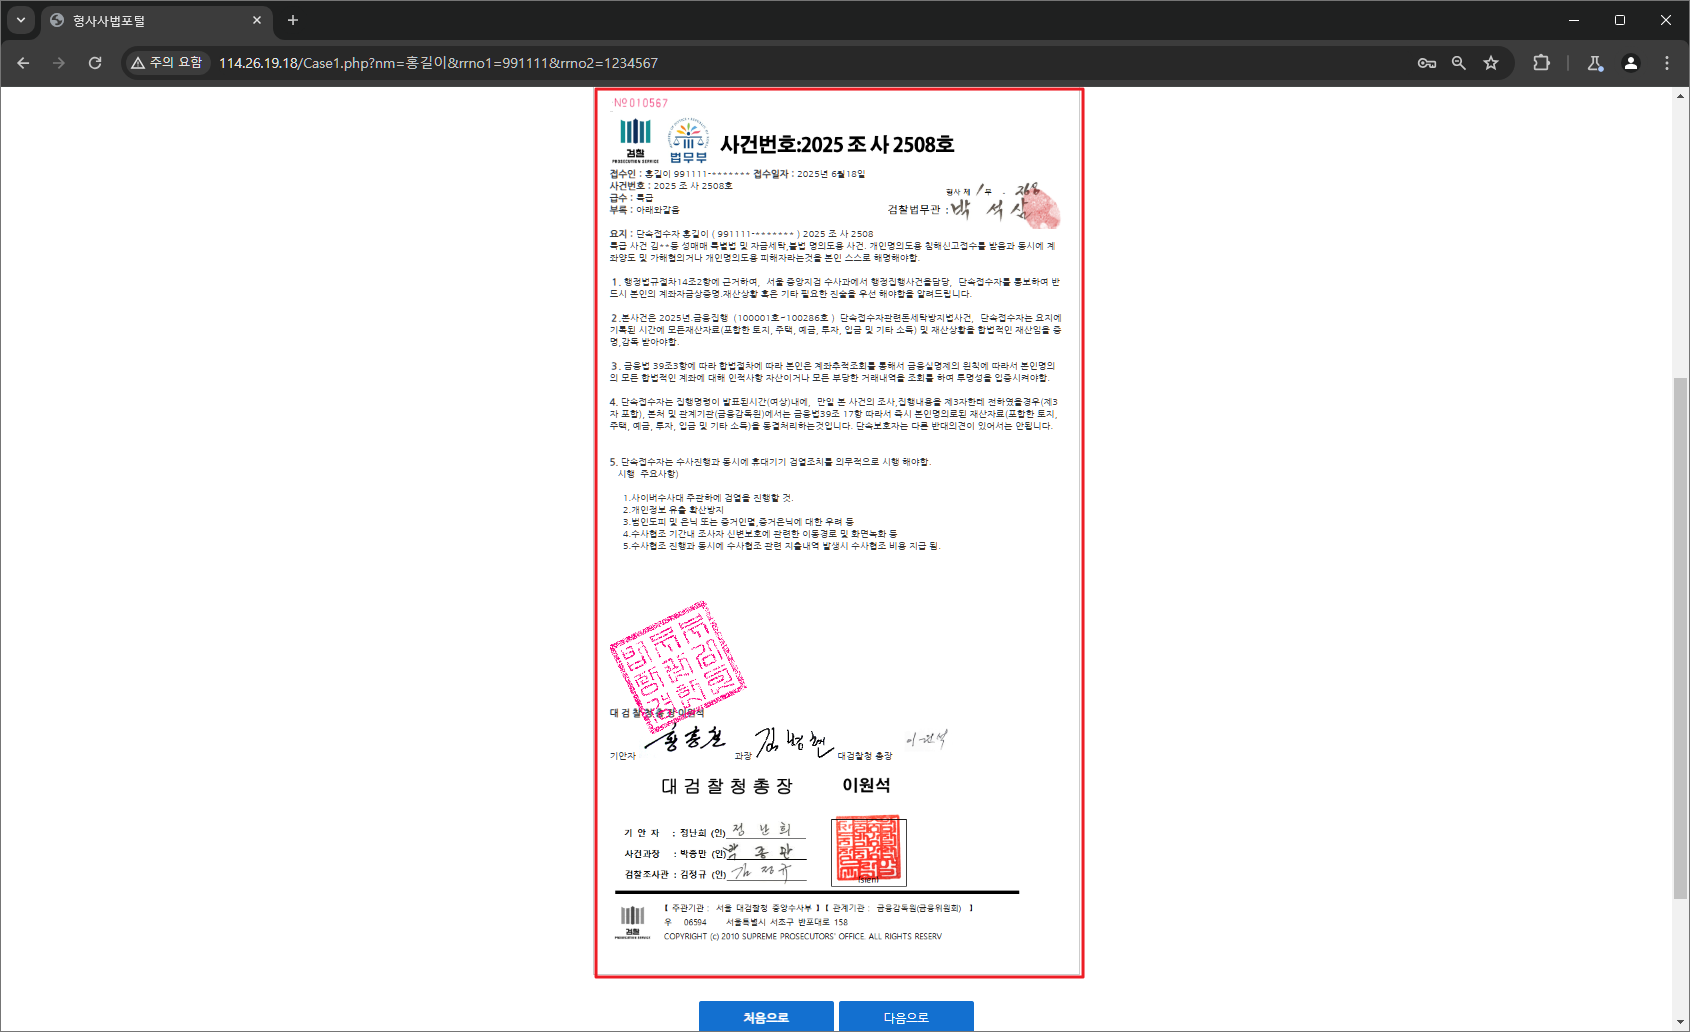
다시 임의의 주민등록번호를 입력하고 넘기면 다음과 같이 허위 사건 기록 정보 페이지로 이동시킨다.
6년 전에 이스트 시큐리티에서도 피싱 사이트 분석 글이 있었는데
6년 전이나 지금이나 공격 기법이 너무 동일하다.
https://blog.alyac.co.kr/2400
사용자 개인정보를 노리는 서울중앙지방검찰청 사칭 피싱 사이트 주의!!
안녕하세요. 이스트시큐리티 시큐리티대응센터(ESRC)입니다. 금일(2019년 7월 3일) 개인정보 수집을 위해 서울중앙지방검찰청 사이트로 위장 된 피싱사이트가 발견되어 사용자들의 각별한 주의가
blog.alyac.co.kr
조금 더 분석해보려고 했는데 하루도 안 지나서 해당 IP 접근이 안된다.
다음 기회에 보이스피싱 연락이 오면 좀 더 깊이 분석해 보자 🤣
'웹 보안' 카테고리의 다른 글
| HTTP Smuggling (0) | 2026.05.28 |
|---|---|
| X-Forwarded-For 취약점 (3) | 2026.03.17 |
| Hidden XSS (0) | 2025.01.16 |
| Cookie, Session, Token (0) | 2025.01.01 |
| MVC 패턴 (1) | 2024.02.01 |