0. 개요
정보보안기사 취득을 위해 개인적으로 공부한 방법을 정리해본다.
3년 전, 정보보안산업기사를 취득하고 3년만에 보안기사에 도전해보는 과정 중에
개인적으로 공부한 방법을 정리해본다.
정보보안기사/산업기사는 무조건 알기사다.
알기사만큼 강의와 교재가 깔끔하고 정돈되어있는 플랫폼이 없다.
무조건 알기사로 공부하고 될 수 있다면 강의를 꼭 한번은 듣는 것을 추천한다.
해당 포스트에선 알기사 교재에서 배운 내용 외에
개인적으로 실습한 내용들도 함께 첨부해본다.
https://www.algisa.com/lecture/lectureOrderPass.html?subNo=7&gad_source=1&gad_campaignid=12474122123&gbraid=0AAAAADMQVg5152GNbE35ks_JCT5vsJ9Iu&gclid=CjwKCAjwr8LHBhBKEiwAy47uUm0_STPuQ1YPRXSOv3NATOftodPx_xCCsjJR3B4jBAIQ5Ld-abe9QRoCtAwQAvD_BwE
[지안패스] 자격증 강의를 제한 없이 수강│지안에듀 자격증
배송 단계 · 결제완료, 상품준비중 단계까지 주문 수정(주문취소, 배송지 변경)이 가능합니다. · 배송시작 단계부터 주문 수정이 불가능하며 단순 변심으로 인한 환불 요청 시 왕복 배송비가 부
www.algisa.com
정보보안기사/산업기사 자격증은 크게 5개로 분류되며
5개 파트별로 주요 내용들을 간략하게 살펴보자.
1. 암호학
보안기사 공부 중에 가장 힘든 부분이 암호학이었던 것 같다.
각종 수학적 이론과 암호학 이론들이 쏟아져나온 파트가 1장이다.
많은 분들이 여기서 어려움들을 겪는 것 같다.
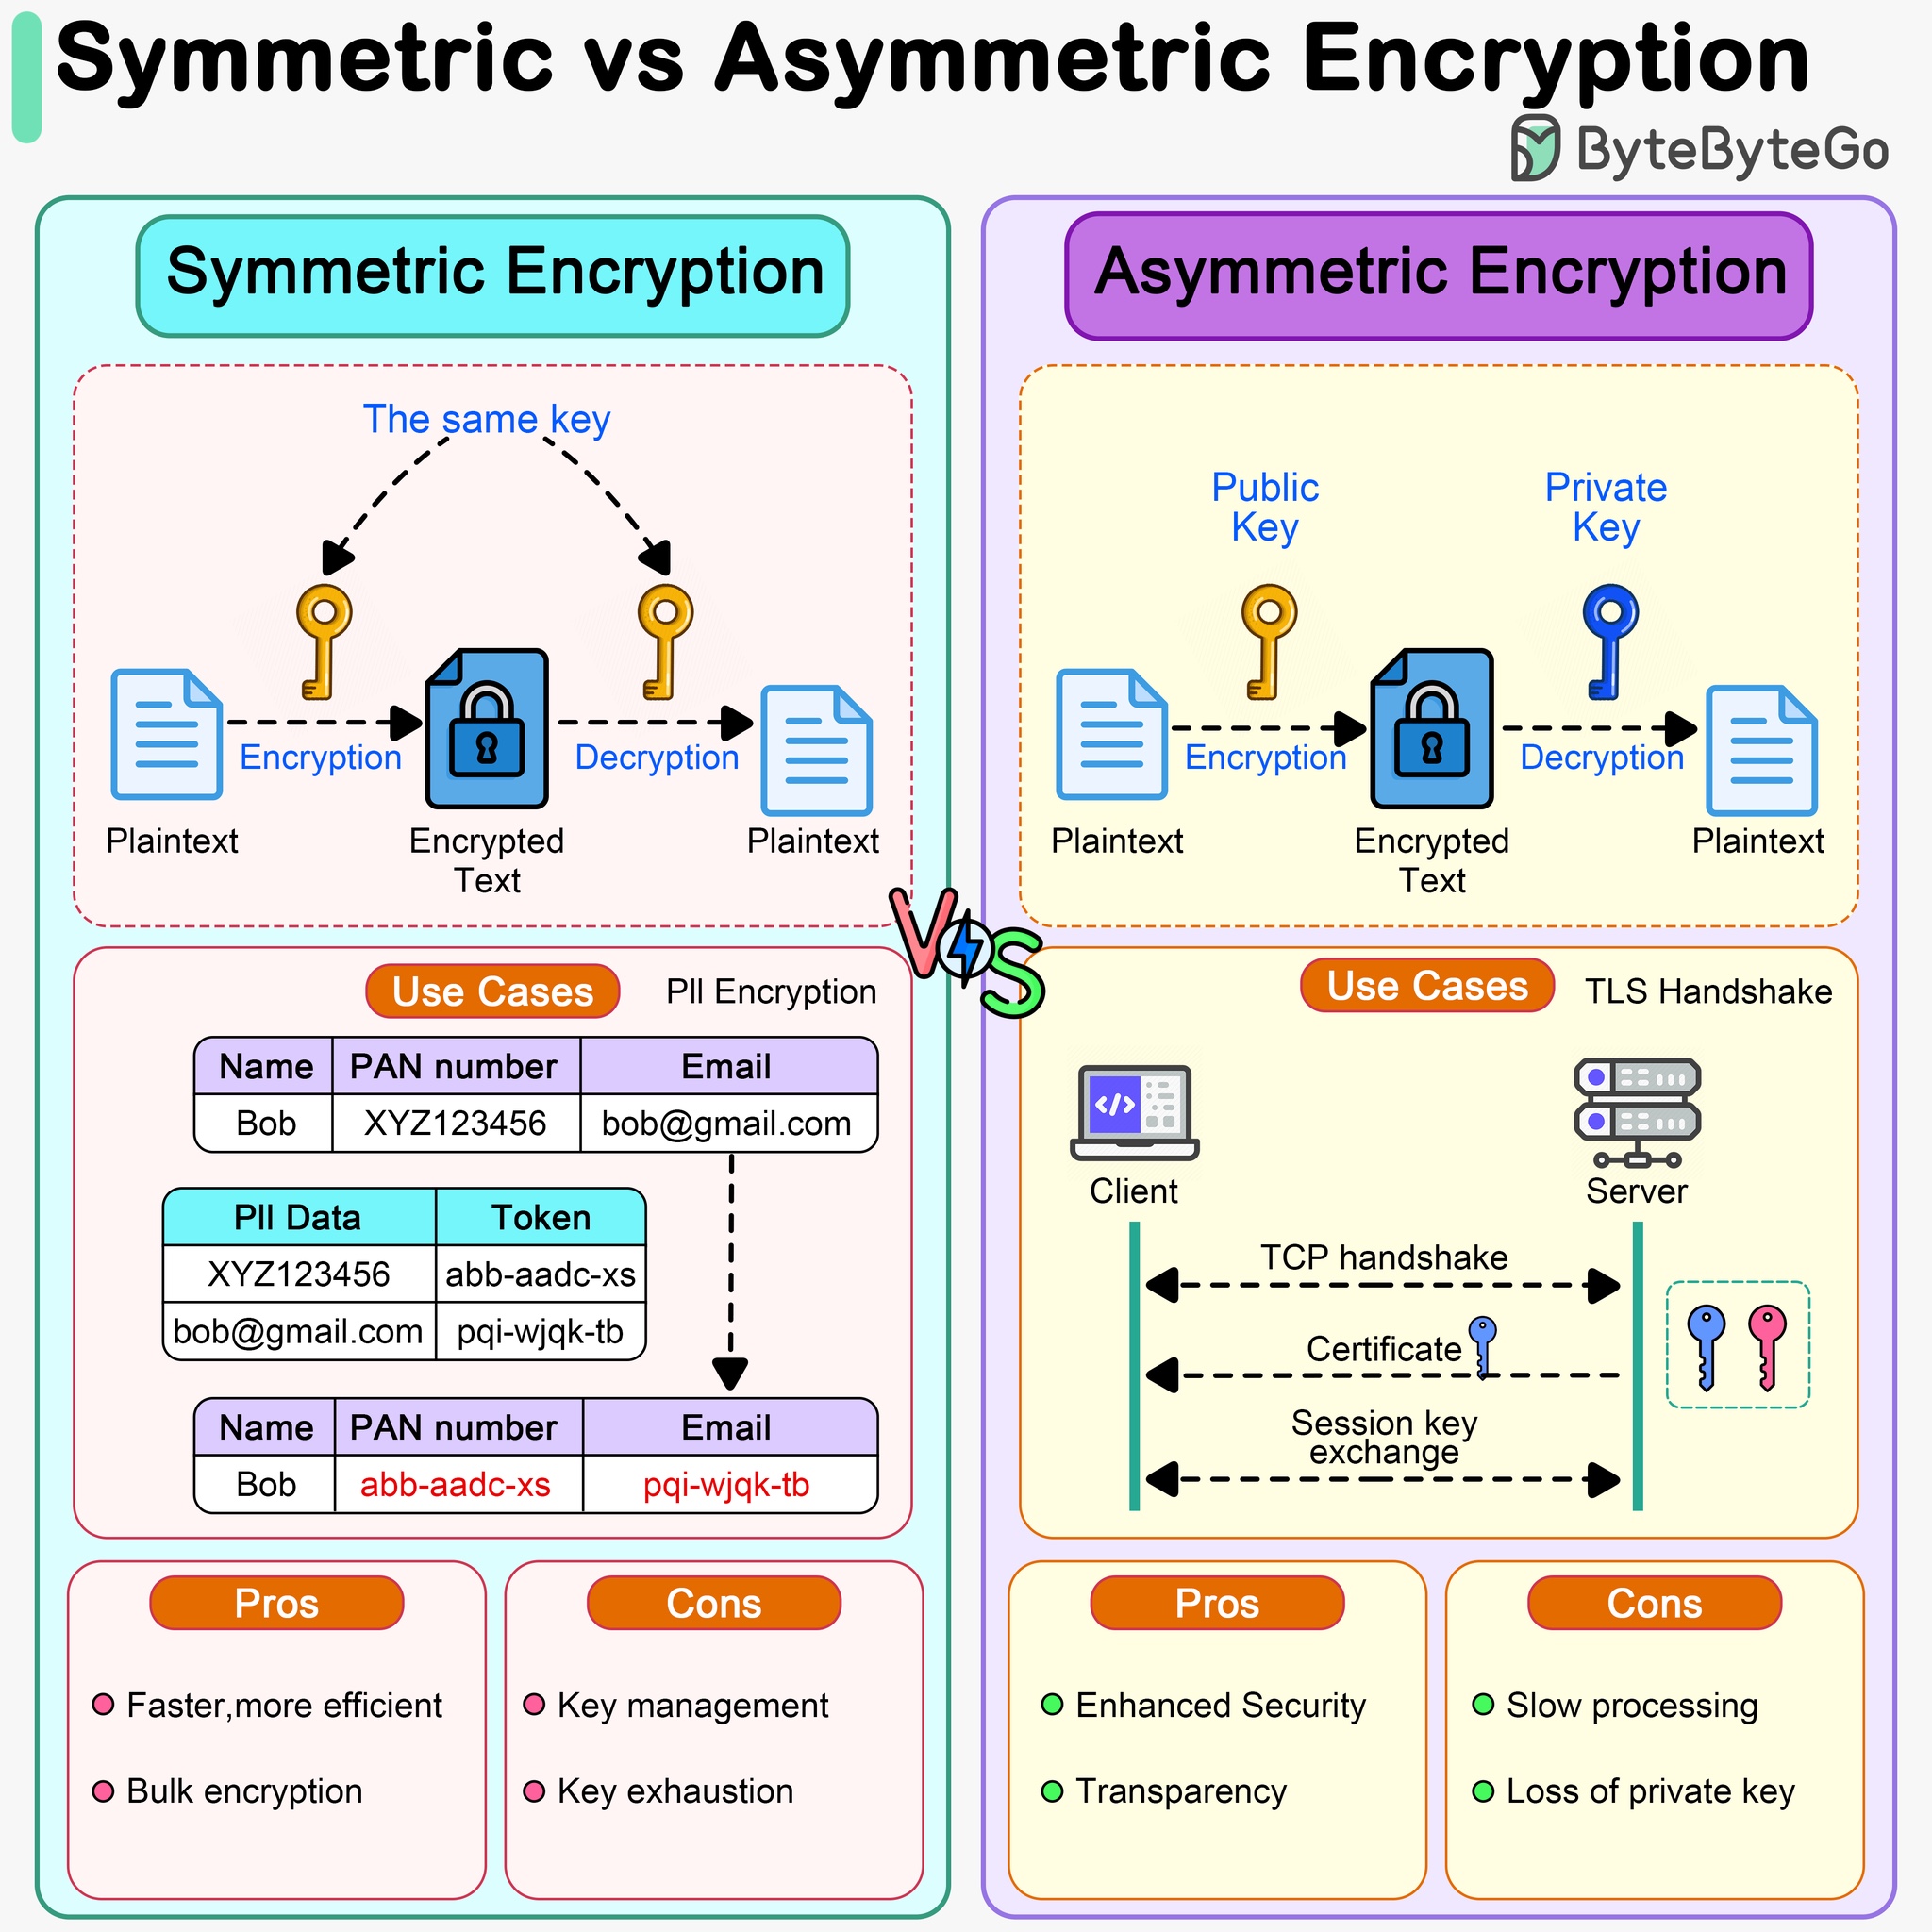
암호학 파트에 경우 지엽적인 부분을 제외하고
해당 도표를 바탕으로 큰 흐름을 잡고 공부하는 것이 좋은 것 같다.
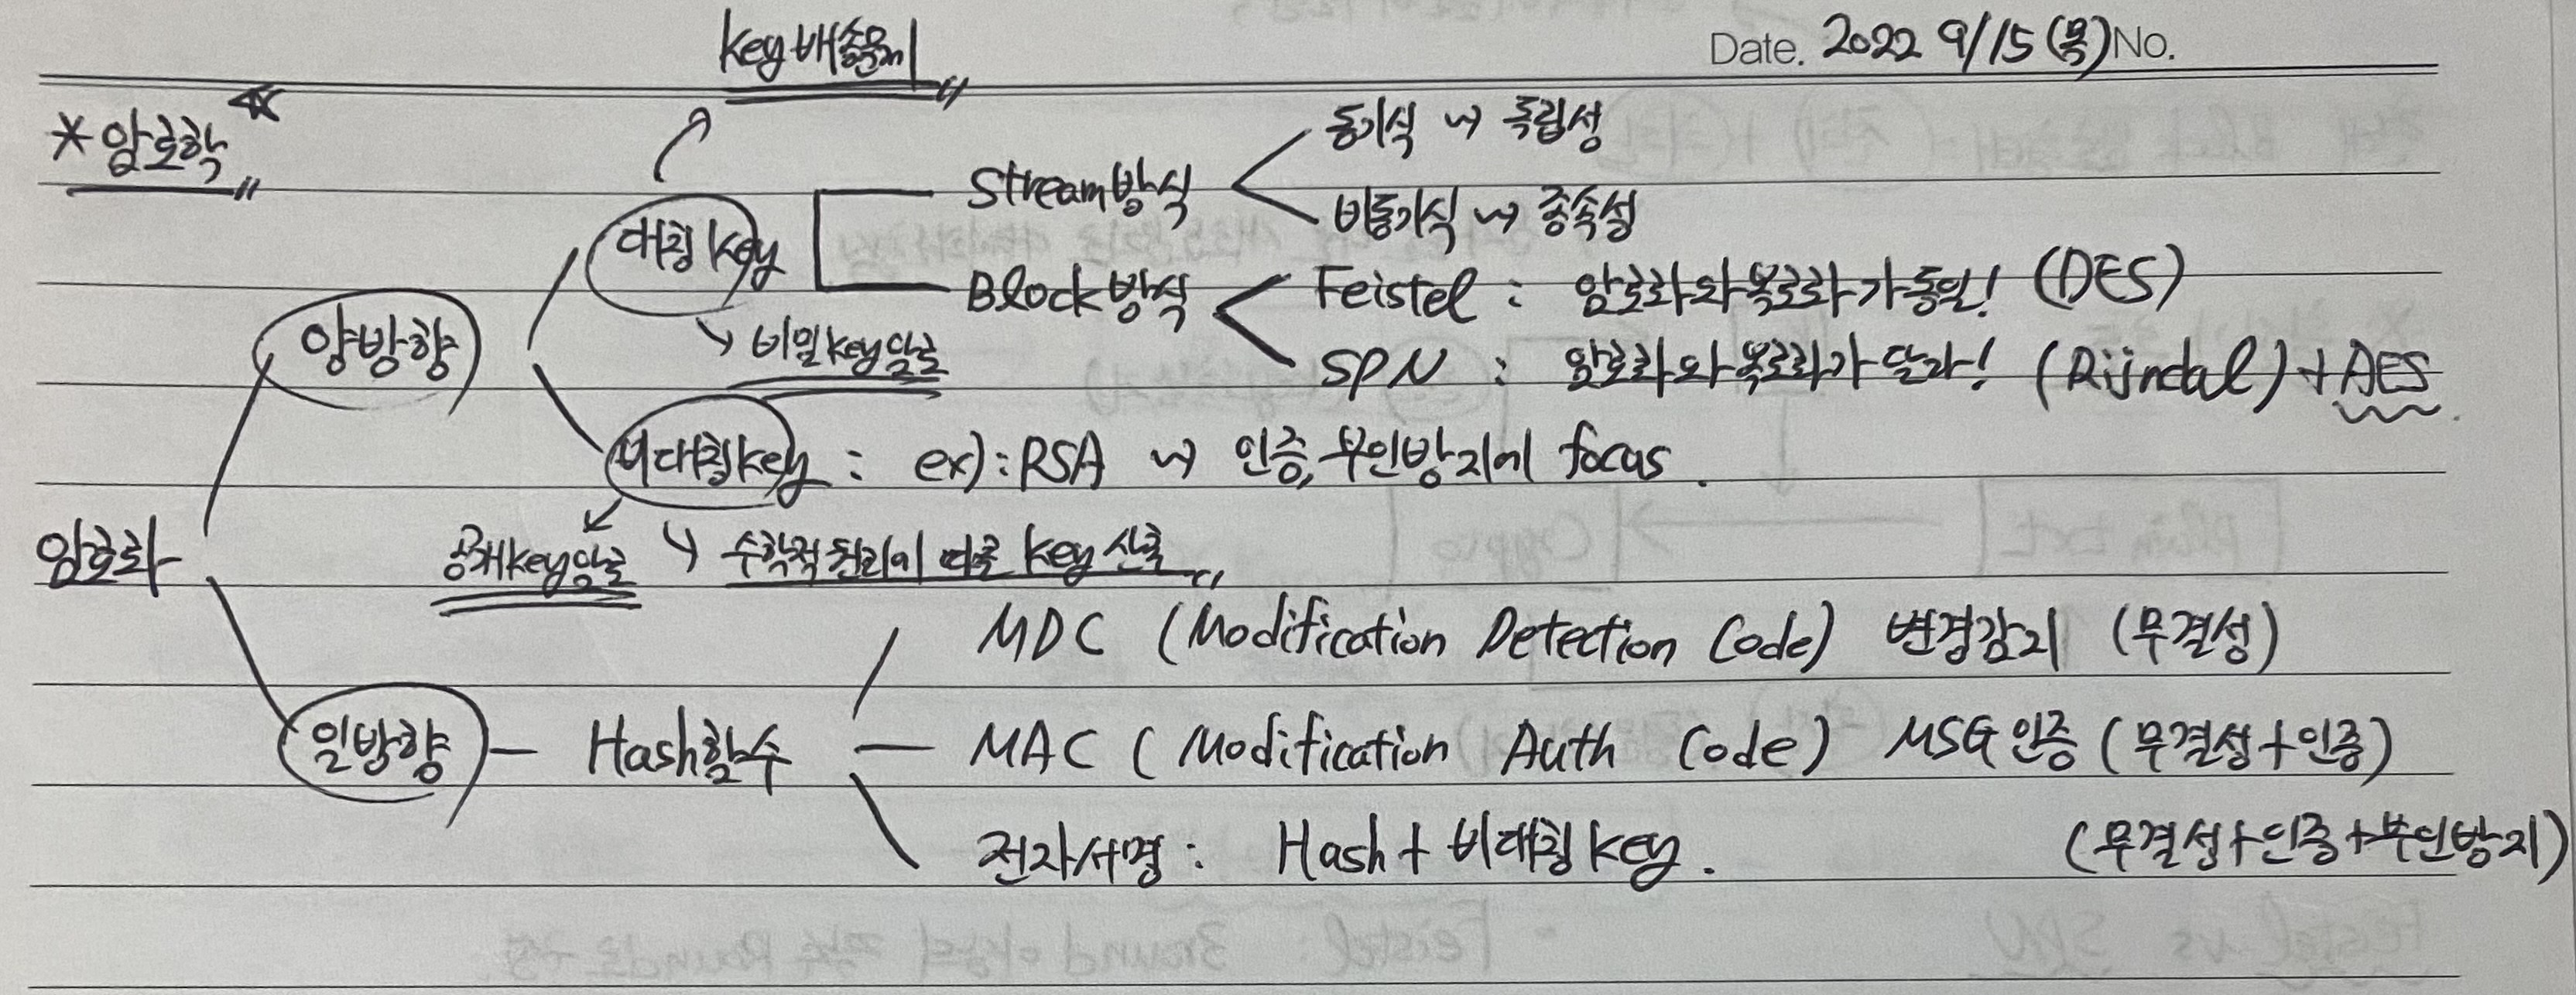
처음 암호학 파트를 공부하게 되면 대칭키, 비대칭키, 세션키, 키 배송문제 등등
용어들부터 정리가 되지 않는다.
용어부터 정리되어야 문제를 풀이하거나 서술할 때 정확하게 표현할 수 있다.
위의 내용처럼 암호화의 큰 흐름부터 도표로 정리한 이후,
세부적인 암호화 알고리즘과 개념들을 하나씩 이해할 수 있다.
2. 시스템 보안
시스템 보안은 주로 Linux 명령어와
Linux OS 내부의 시스템 파일과 설정에 대해 다룬다.
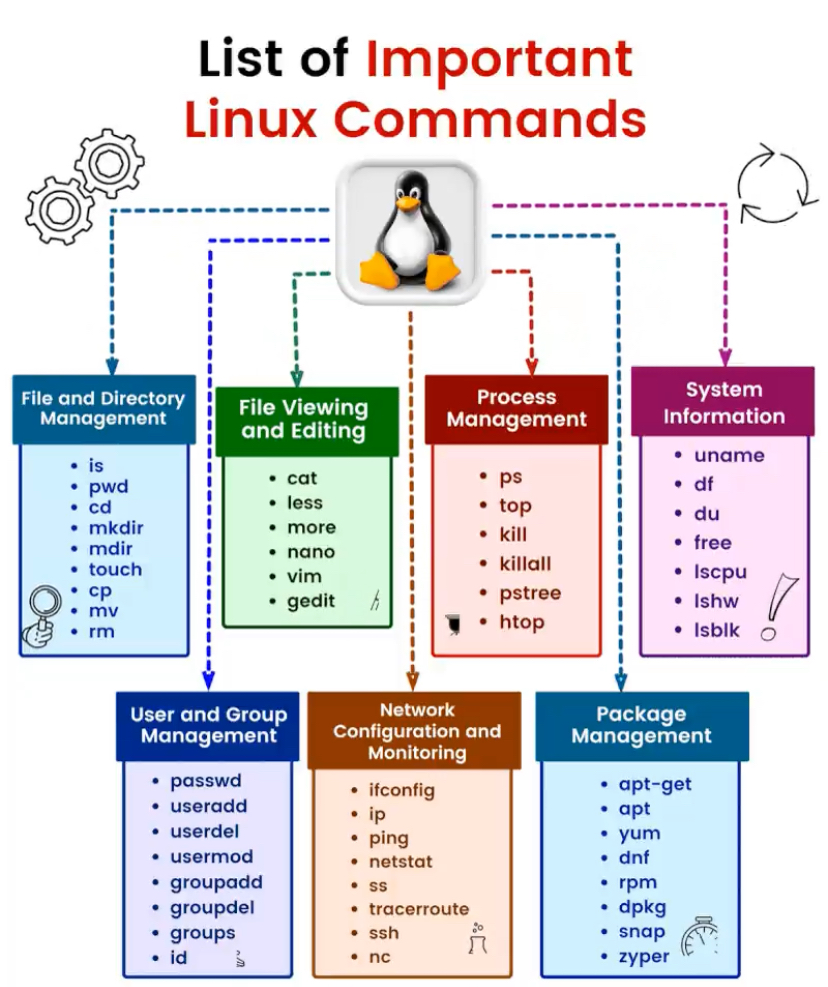
먼저 Linux 내에서 사용하는 주요 명령어는
하단의 그림을 바탕으로 가상 머신에서 써보는 것을 추천한다.
각종 명령어들이 어떤 정보들을 출력해주는지 파악하는 것도 중요한 공부가 된다.
Linux OS 내부의 시스템 파일과 설정 부분에서는 계정관리,
파일권한,접근제어, 로그관리, 데몬 정도로 볼 수 있겠다.
하단의 링크는 보안기사 흐름에 따라 작성한 내용들이라 참고하면 좋을 듯 하다.
- 계정관리
https://jnudiary.tistory.com/36
3. /etc/passwd, /etc/shadow 구조
이번에는 저번 2장에서 배웠던 계정에 대해 이어서 실습을 해보려고 해오늘 배울 내용 중에서 가장 중요한 파일 다섯개를 미리 보여줄께 1. /etc/passwd 2. /etc/shadow 3. /etc/group 4. /var/spool/mail 5. /home
jnudiary.tistory.com
https://jnudiary.tistory.com/38
4. 로그인 접근 권한
오늘은 로그인 접근 권한에 대해 배워보려고 해 명령어로 usermod -L로 계정을 잠궈버리는 간단한 명령어 말고 로그인 계정을 관리하는 파일을 한번 확인하고 또 원격접속을 허용하거나 차단해주
jnudiary.tistory.com
- 접근제어
https://jnudiary.tistory.com/46
10. TCPWrapper
오늘은 TCPWrapper에 대해서 한 번 배워보도록 할텐데 배우기 앞서 우리가 저번에 배웠던 내용을 이 사진 한장을 보고 정리해보도록 할께 우리가 지난 시간에 server 보안에는 세 가지 종류가 있다고
jnudiary.tistory.com
https://jnudiary.tistory.com/45
9. 서버보안 (iptables)
자 이제 드디어!! 시스템 보안에 있어 가장 중요한 단계에 도착했어 system 보안에 있어서 필요한 개념 세 가지가 있는데 1. 운영체제 2. client 보안 3. server 보안이야 오늘은 우리가 배울 부분이자
jnudiary.tistory.com
- 파일권한
https://jnudiary.tistory.com/40
5. 리눅스 파일 권한(1)
이번 시간에는 시스템에서 정말 중요한 권한관리에 대해 배워볼거야! 상당히 복잡한 주제이지만 시스템 관리에 있어서 매우 중요하기 때문에 시간이 걸리더라도 하나씩 확인하면서 해보도록
jnudiary.tistory.com
https://jnudiary.tistory.com/42
6. 리눅스 파일 권한 (2)
지난번에 이어서 리눅스 권한에 대해 문제를 풀어보도록 할께 그리고 SETUID, SETGID, stickybit에 대해 알아보도록 할께! 7. test2,test4 사용자만 daejeon1.txt, daejeon2.txt 읽기 허용 참고로 daejeon1.txt와 daejeon2
jnudiary.tistory.com
- 데몬
https://jnudiary.tistory.com/47
11. 데몬 (Daemon)
오늘은 데몬에 대해서 배워보도록 할께데몬은 리눅스에서 사용하는 대다수의 서비스들은 데몬을 거치기 때문에데몬을 모르고 서비스를 논하는 것은 있을 수 없어 ㅎㅎ데몬에 대해 이야기할게
jnudiary.tistory.com
- 서비스별 설정
https://jnudiary.tistory.com/59
17. 아파치 서버 설정
오늘은 웹 서버의 보안설정을 통해 시스템 내부 파일이 노출되지 않도록 실습해볼거야 오늘 사용할 tool은 'APMtools' 인데 sulinux에 설치해주도록 하자 설치는 apmtools 를 입력하면 blue screen이 뜰거야
jnudiary.tistory.com
https://jnudiary.tistory.com/55
15. FTP(1)
오늘은 FTP를 직접 설정해보고 보안 문제도 해결해보도록 할 거야 사실, FTP는 네트워크 보안에서도 몇 번 다뤄봤기 때문에 어렵지 않을 거야 실습환경은 SUlinux를 기반으로 했어 실습에 앞서 FTP의
jnudiary.tistory.com
3. 네트워크 보안
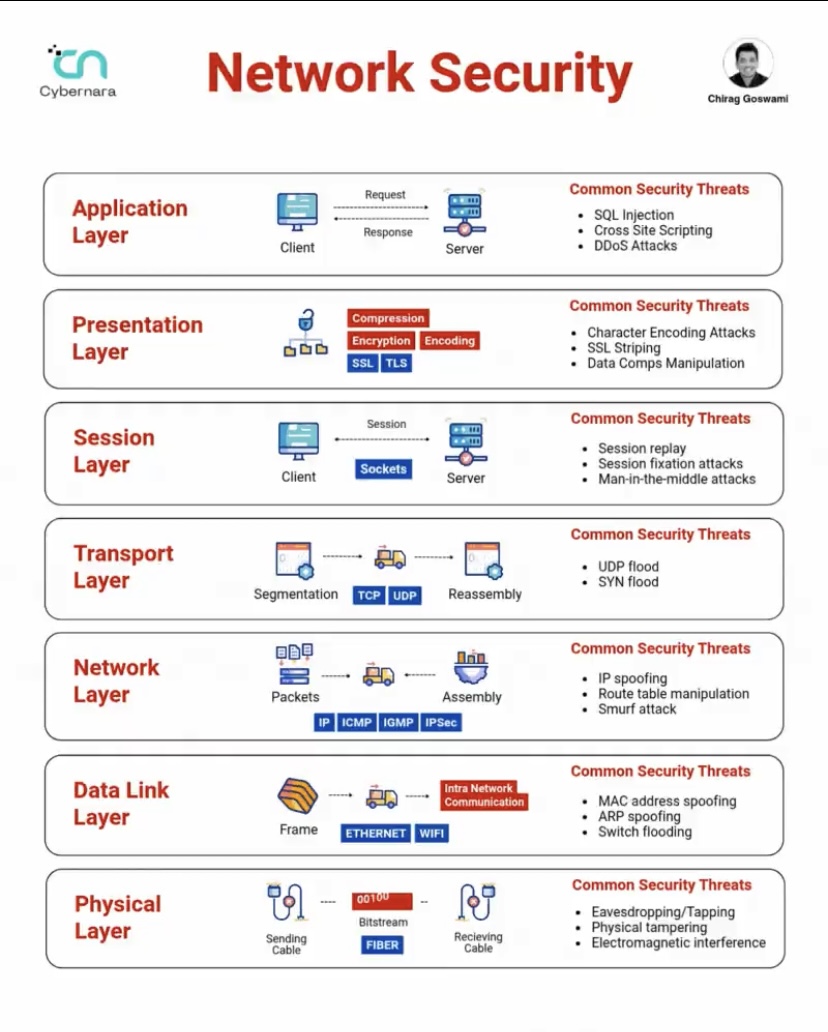
OSI 7 Layer에 대한 개념을 알고 들어가야 되는 파트
상단의 그림을 바탕으로 각 계층별로 이뤄지는 공격들에 대해
이해하고 실습하는 것을 추천한다.
DoS 공격에 대해서는 가상머신에서 직접 실습하고
wireshark로 패킷을 분석하면 도움이 될 것 같다.
https://jnudiary.tistory.com/34
DoS 공격 실습
DoS 공격을 저번 시간에 배워봤고 오늘은 DoS 실습을 해볼게! 그전에 저번에 설명 못한 DDoS에 대해서 알아보고 바로 실습으로 들어가 보자~ 1. DDoS DDoS는 Distribute Denial of Service의 줄임말이야 분산 서
jnudiary.tistory.com
DoS 공격 외에 Port Scanning에 활용하는 nmap도 실습해보는걸 추천한다.
Port Scanning과 관련된 문제는 언제나 출제되기 때문에 반드시 알아두자
https://jnudiary.tistory.com/31
Port Scan (TCP scan UDP scan)
port scanning에 앞서 기본적인 scan의 종류와 scan 방식을 살펴보자. 1. TCP scan우리가 현재 가장 많이 사용하는 통신 protocol은 tcp다. tcp를 기반으로 한 scanning방식이 있는데,이 방식은 세 가지 방법을 통
jnudiary.tistory.com
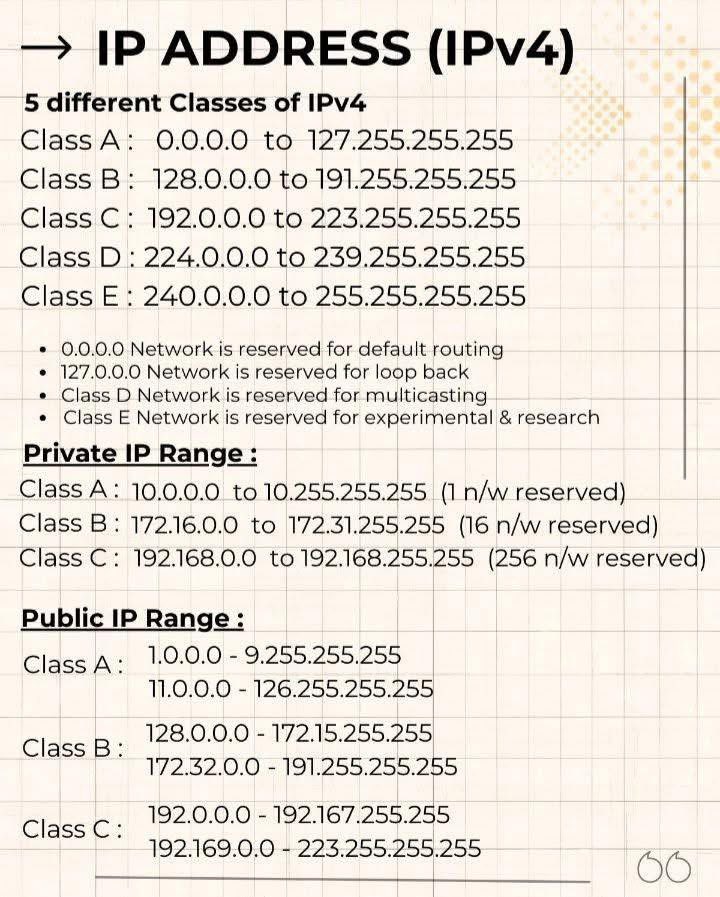
한가지 더 보자면 network에 대한 기초 지식과
class 개념, subnetting, 사설 IP 범위 등과 같은 개념들도 잊지 않고 챙겨두자
4. 애플리케이션 보안
Application 보안에서 가장 많은 내용을 차지하는 것은 Web 보안이다.
Web 보안의 경우, XSS, SQL injection, File Download, Upload 등과 같은
OWASP Top 10에 대한 이해가 있어야 한다.
PortSwigger와 같은 Web hacking 사이트를 활용해서
가장 대표적인 공격들에 대해 실습을 해보는 것을 추천한다.
https://portswigger.net/web-security/all-labs
Web Application Security, Testing, & Scanning - PortSwigger
PortSwigger offers tools for web application security, testing, & scanning. Choose from a range of security tools, & identify the very latest vulnerabilities.
portswigger.net
https://jnudiary.tistory.com/64
XSS 공격
오늘은 XSS 공격에 대해서 배워볼꺼야! 웹보안을 배웠다면 XSS 공격에 대해선 한번씩 들어봤을텐데 XSS 공격을 직접 실행해보고 cookie 값을 burp suite로 직접 탈취해보는 시간을 가져보도록 할께~ XSS
jnudiary.tistory.com
추가로 DNS, FTP, SMTP, SNMP, Email 보안 등
각종 서비스에 대한 개념과 보안 설정에 대해서도 다룬다.
각 서비스 별 동작방식과 흐름을 분석하고 공부하는 것을 추천한다.
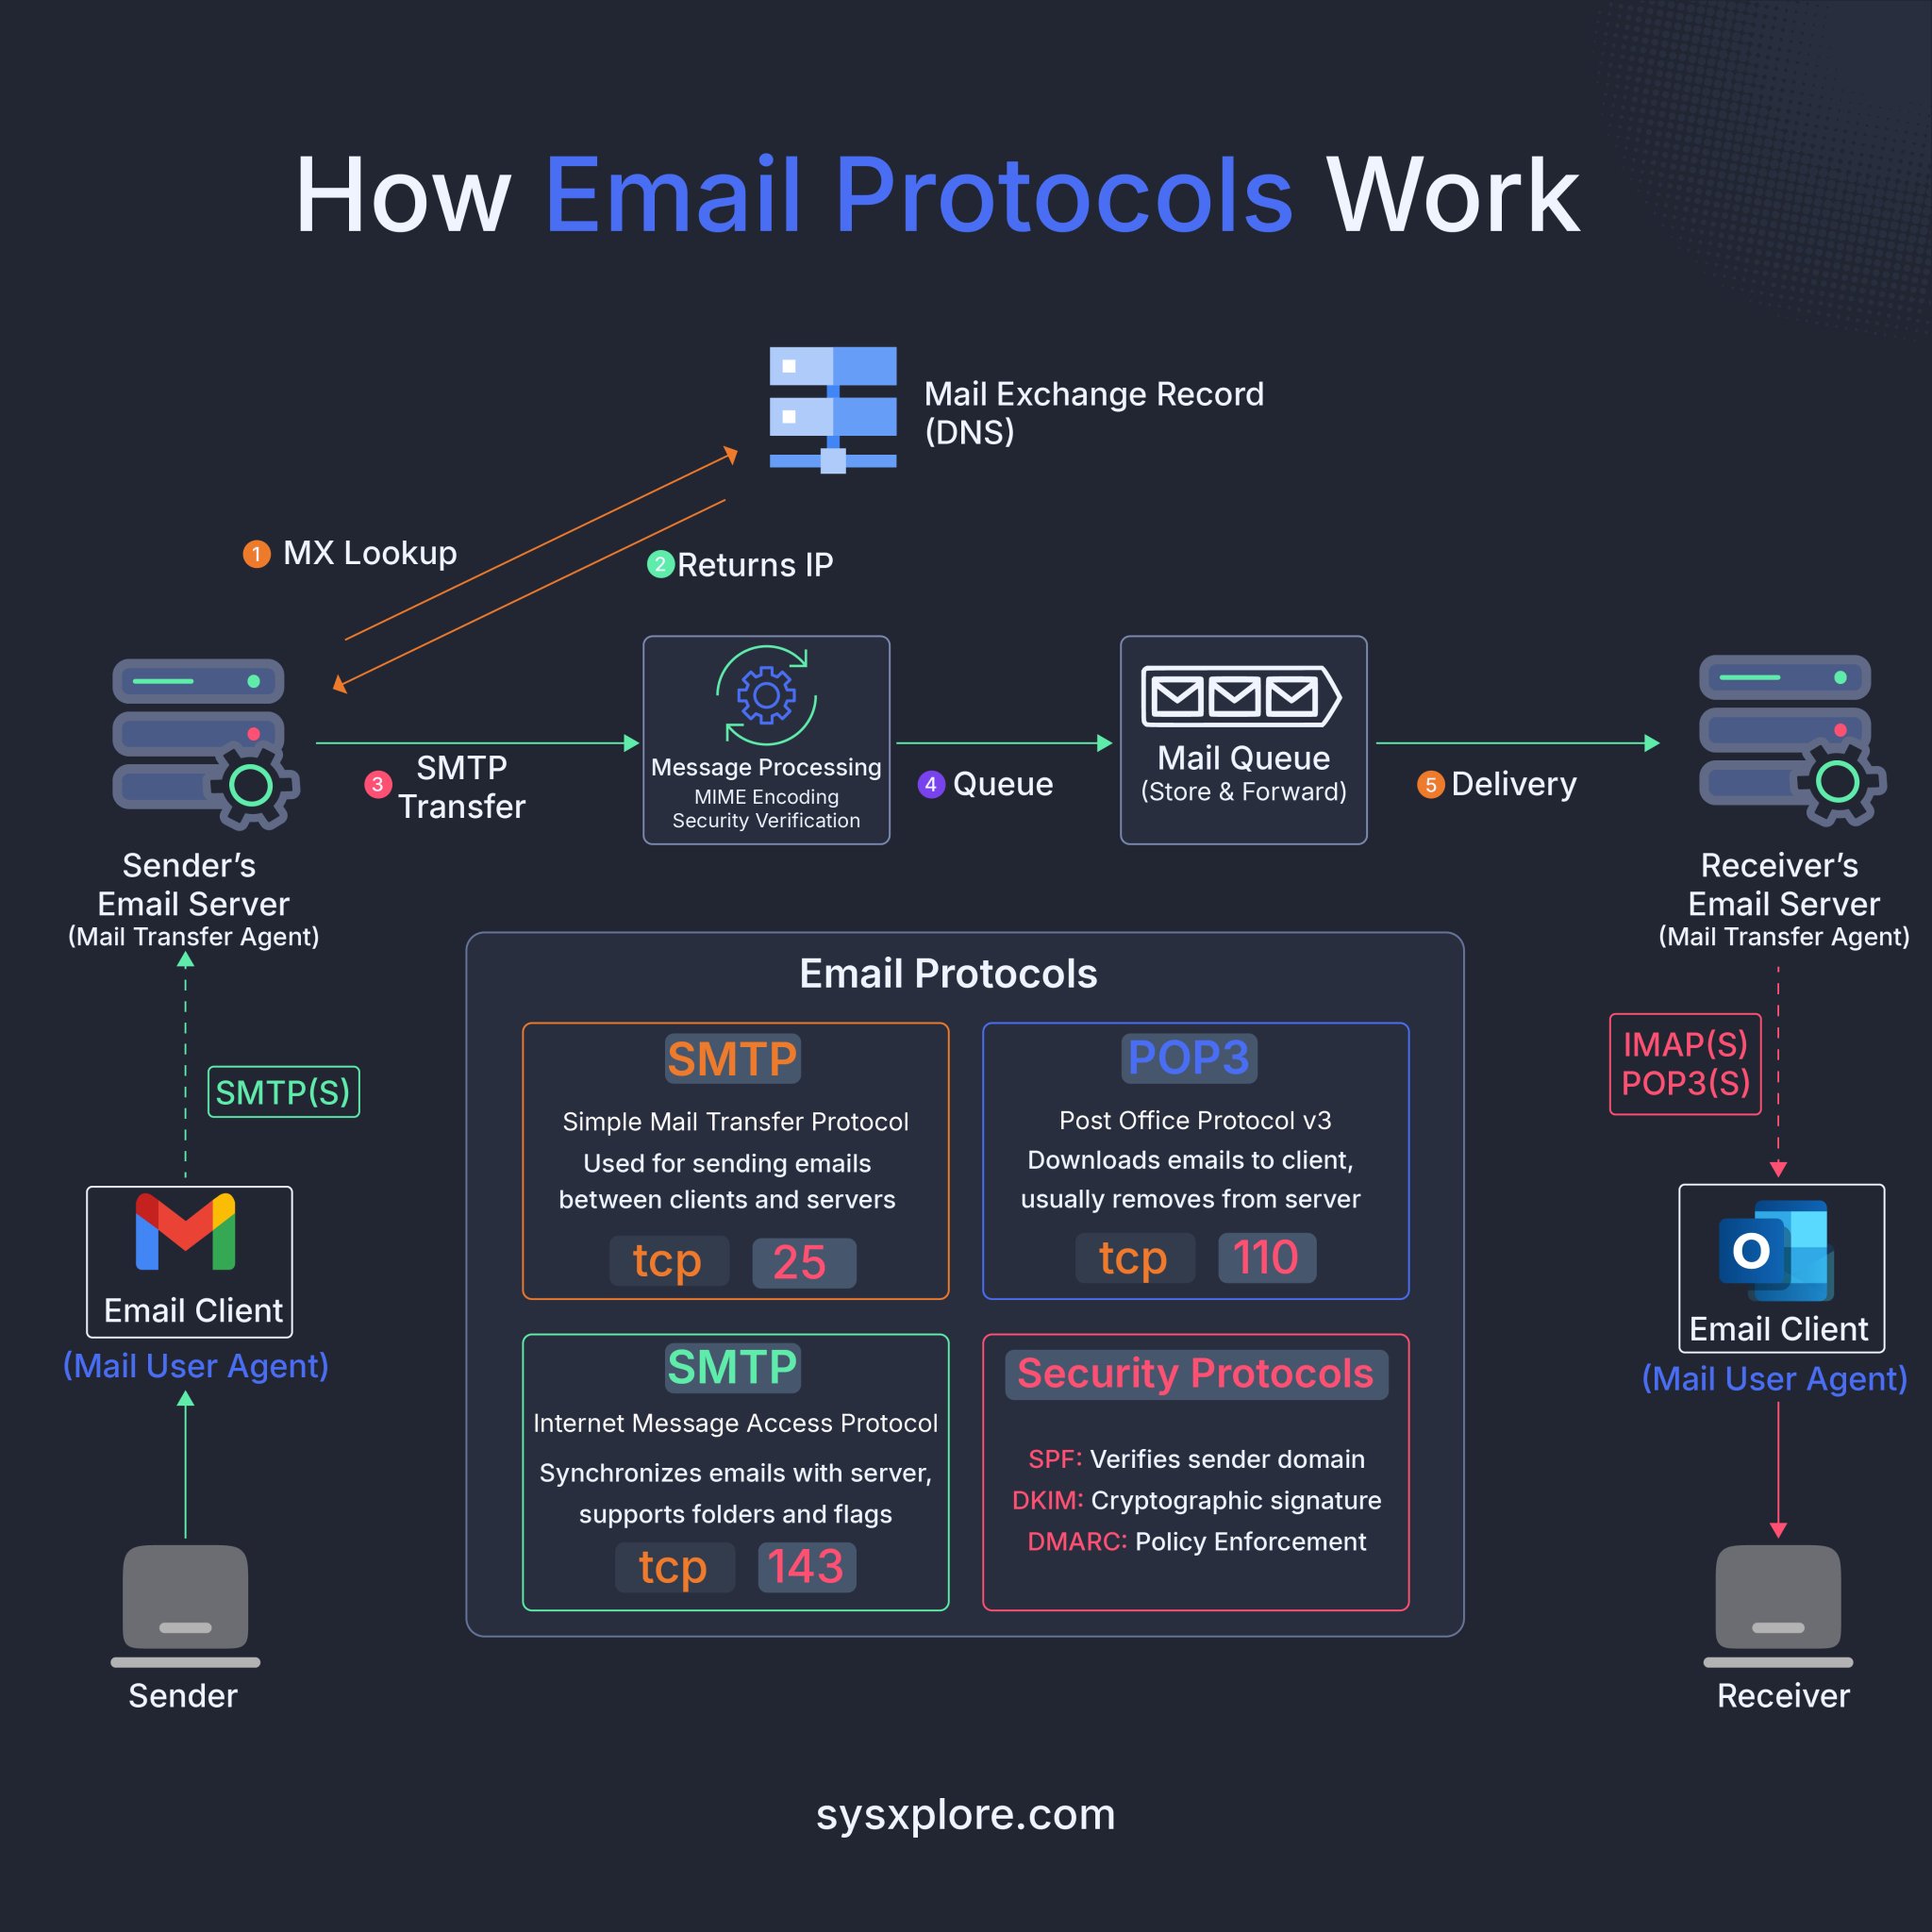
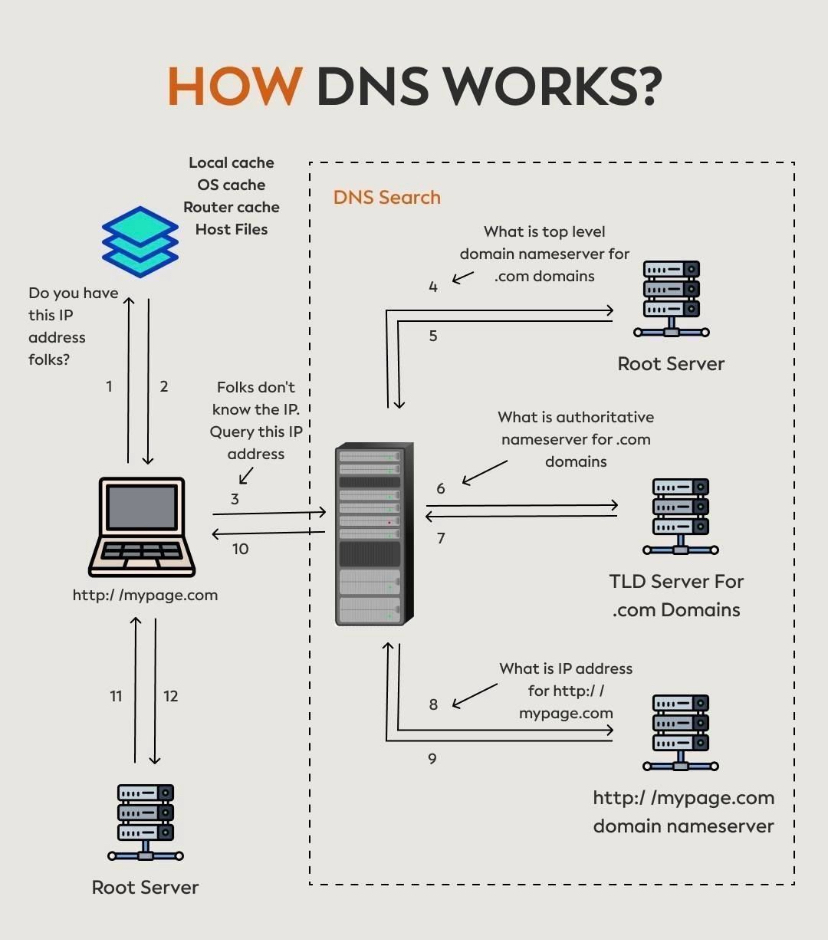
특히 Application Layer에서 제공하는 서비스에 대한
동작방식을 서술할 수 있을 정도로 공부해야 한다.
서술할 수 있을 정도로 공부되지 않으면 실기시험 때
제대로 쓰지도 못하는 경우가... ㅜ
5. 정보보호 관리/법규
해당 파트는 공부중이다.
추후에 공부하면서 정리되면 업데이트 해볼 예정!